News プレス
News.
PHP・Node.jsの緊急脆弱性について|無料影響チェックのご案内
株式会社WithRootは、2026年10月21日に公開されたPHPおよびNode.jsのセキュリティ更新を受け、Webサイトへの影響を確認する「無料影響チェック」の受付を開始しました。
PHPの脆弱性はすでに実際の攻撃が確認されており、更新が済んでいないサイトは早急な対応が必要です。
何が起きたか
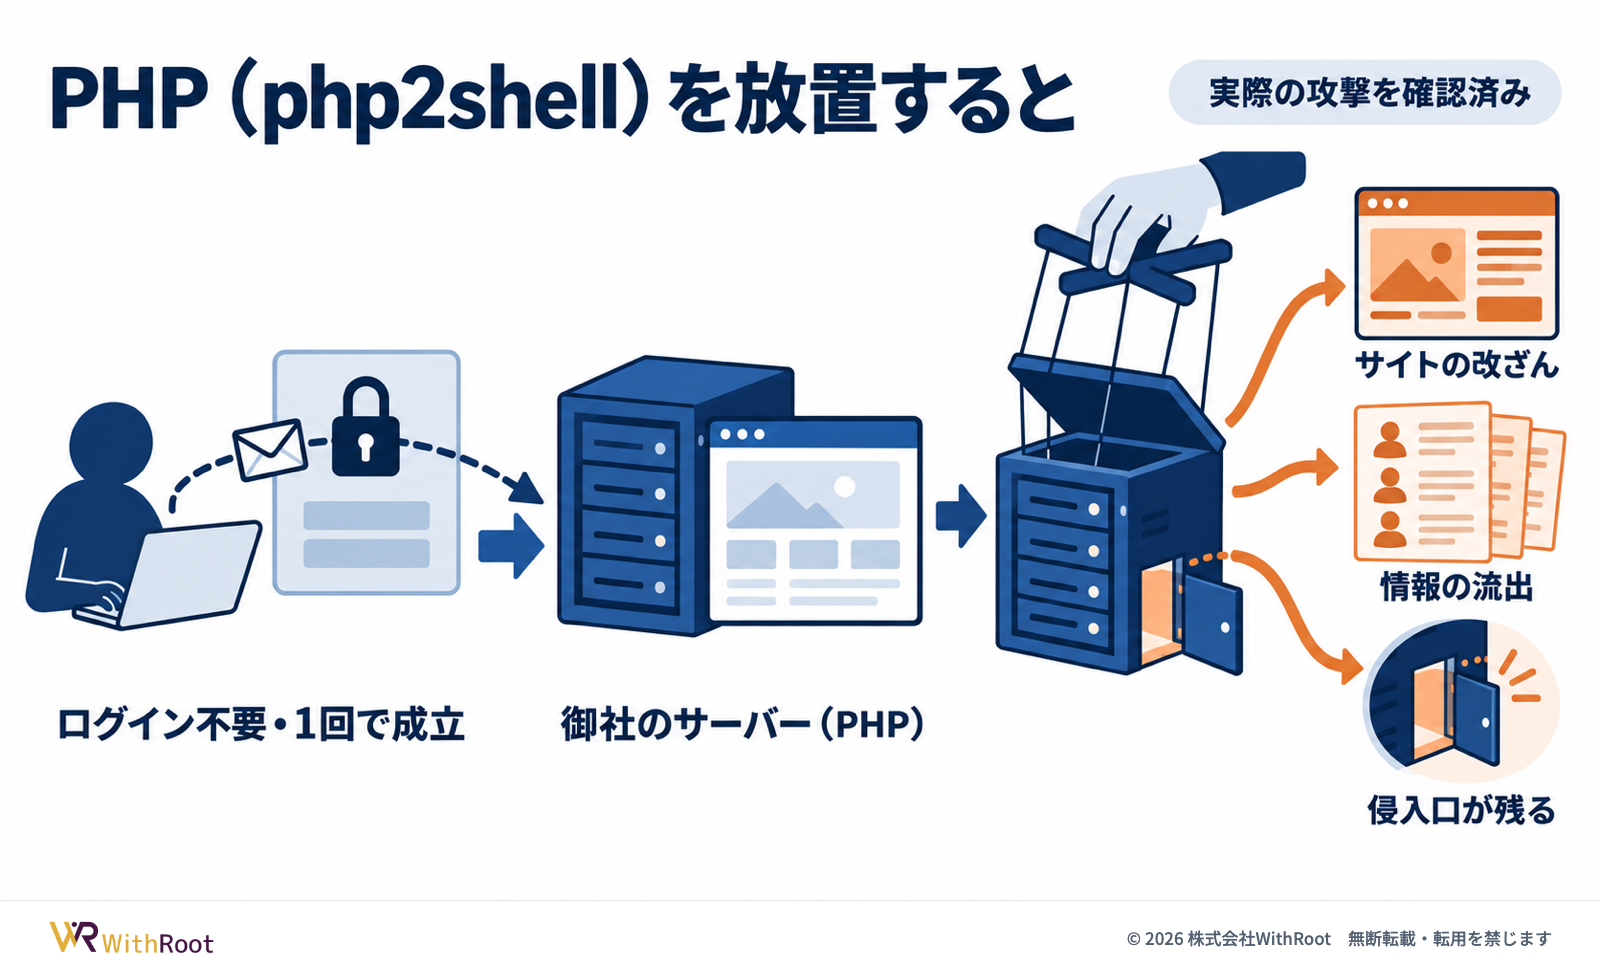
PHP(通称「php2shell」)
ログイン不要の1回のリクエストで、サーバー上の任意のコードを実行されるおそれがある脆弱性です(CVE-2026-109618 / CVE-2026-109619、深刻度 9.2)。
すでに実際の攻撃が確認され、攻撃の手順も公開されています。WordPress・EC-CUBE・Laravel など、PHPで動くサイトが対象です。
Node.js
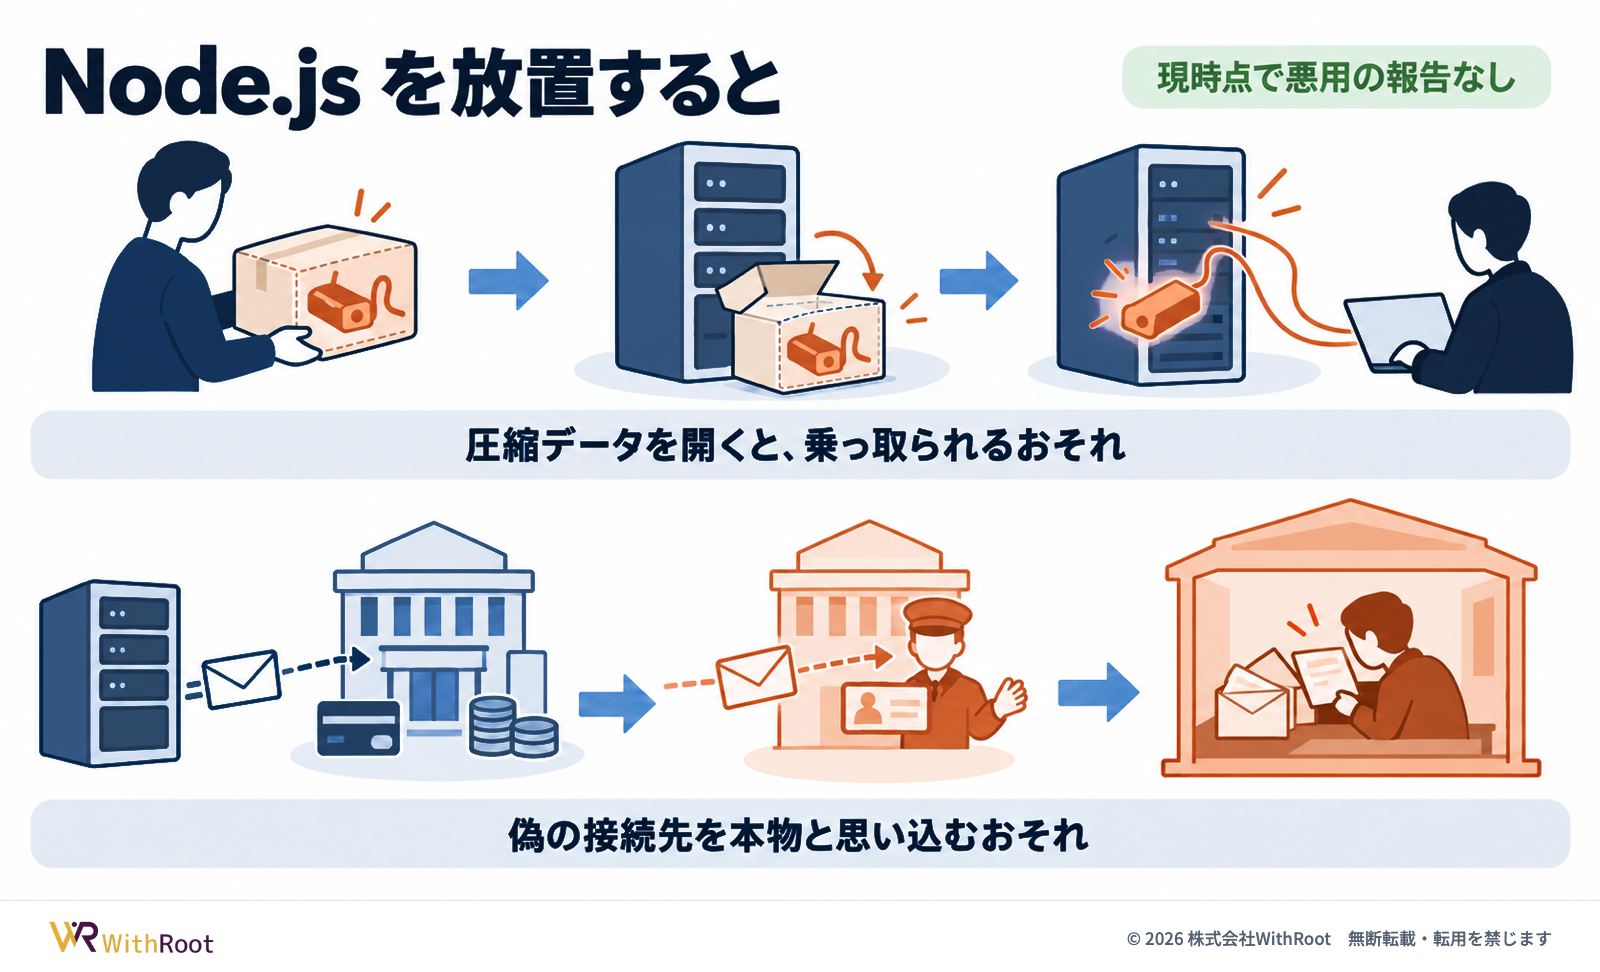
10件の脆弱性が修正され、そのうち4件が重要度「High」です。圧縮データ(Brotli)の展開処理の欠陥による遠隔コード実行のおそれや、暗号化通信の接続先確認をすり抜けられる問題が含まれます。
Next.js・Nuxt・Express など、Node.jsで動くサイトやAPIが対象です。本記事の作成時点で、悪用の報告はありません。
修正済みのバージョン
- PHP:8.5.12 / 8.4.27 / 8.3.36 / 8.2.35 以上
- Node.js:26.12.1 / 24.22.1 / 22.23.4 以上
上記より古い系列は修正版が提供されません。Node.js 20系・25系はサポートが終了しているため、新しい系列への移行が必要です。
確認していただきたいこと
- サイトで使っている PHP / Node.js のバージョン
- 修正版への更新が済んでいるか
- サポートが終了した古い版を使っていないか
- 更新作業を誰が・いつ行うか
レンタルサーバーをお使いの場合、PHPのバージョンはサーバーの管理画面で確認できることが多くあります。
なお、更新が済む前に攻撃を受けていた場合、更新だけでは不十分なことがあります。更新とあわせて、身に覚えのないファイルや管理者アカウントが増えていないかもご確認ください。
無料影響チェックについて
上記の確認が難しい場合や、1つでも分からない点がある場合は、無料影響チェックをご利用ください。
- オンライン30分。画面共有で、バージョンと影響の有無を一緒に確認します
- 影響の有無、優先順位、次に取るべき対応を、専門用語を使わずにご説明します
- サイトへの診断行為は行いません
- 他社が制作・保守しているサイトでもご相談いただけます
影響があると分かった場合は、緊急診断パック(89,800円・税別、最短3営業日で報告書をお渡し)、更新作業の代行、継続的なセキュリティ保守もご用意しています。料金の詳細は下記ページをご覧ください。
※本記事は2026年10月23日時点の公表情報に基づきます。最新の情報は、PHP公式サイト(php.net)およびNode.js公式サイト(nodejs.org)でご確認ください。